 FeQSoft
Röviden: Az AI Act nem azt mondja, hogy „minden AI-használatot címkézz fel”. A döntő kérdés az, mit csinál a rendszer, kivel lép kapcsolatba, és a vállalkozás milyen szerepben használja. Ha az AI csak vázlatot ír, amelyet egy ember átnéz és elküld, az más helyzet, mint amikor az ügyféllel maga az AI levelezik. Az adatvédelem, a biztonság és az elküldött tartalom ellenőrzése mindkét esetben fontos.
Mi az AI Act, és mikortól számít?
Az AI Act az Európai Unió mesterséges intelligenciára vonatkozó rendelete. Kockázat szerint különbözteti meg a rendszereket: egyes felhasználásokat tilt, a nagy kockázatú alkalmazásoknak szigorúbb szabályokat ad, és bizonyos hétköznapi helyzetekben átláthatóságot követel meg. Egy ügyfélszolgálati AI-asszisztens attól, hogy AI, nem válik automatikusan nagy kockázatú rendszerré; a feladata és tényleges használata számít. Az „AI-ügynök” sem külön jogi kategória: a rendelet meglévő fogalmai alapján kell megvizsgálni. Európai Bizottság – AI-ügynökök
A tilalmak és az AI-műveltségre vonatkozó előírások főszabály szerint 2025. február 2-tól, a rendelet általános szabályai és az itt tárgyalt átláthatósági szabályok 2026. augusztus 2-tól alkalmazandók. A nagy kockázatú rendszerek egyes kötelezettségeinek határidejét a 2026-os módosítás későbbre tolta: a rendelet III. melléklete szerinti eseteknél 2027. december 2., bizonyos termékekbe épített rendszereknél 2028. augusztus 2. a kezdőnap. Ezek nem halasztják el a már alkalmazandó, 50. cikk szerinti átláthatóságot. Hatálybalépési időrend · A 2026-os módosításról
„Bekötöttem egy AI-asszisztenst.” Ettől mi a szerepem?
Ha a vállalkozás egy kész AI-eszközt a saját munkájában használ, jellemzően alkalmazó (a rendelet angol szövegében deployer). A szolgáltató (provider) az, aki a rendszert fejleszti vagy fejleszteti, majd saját neve vagy márkája alatt forgalomba hozza vagy használatba adja. Egy chatbot egyszerű beillesztése tehát önmagában nem jelenti azt, hogy a vállalkozás minden, a szolgáltatót terhelő technikai kötelezettséget átvett. Saját fejlesztés, saját márkás szolgáltatás, lényeges módosítás vagy nagy kockázatú célra átállítás esetén azonban külön vizsgálat kell. AI Act – fogalmak · Felelősség a láncban
Ez nem felmentés a használó vállalkozás számára. Neki kell eldöntenie, mire ad jogosultságot az asszisztensnek, milyen adatot enged be, mikor kér emberi jóváhagyást, és mit láthat vagy tehet az ügyfél nevében. A szolgáltató technikai feladata és a cég saját adatvédelmi, üzleti és szerződéses felelőssége nem ugyanaz a kérdés.
Ha az AI írja meg az e-mailt, rá kell írni, hogy AI?
Nem automatikusan. Képzeljünk el három fokozatot:
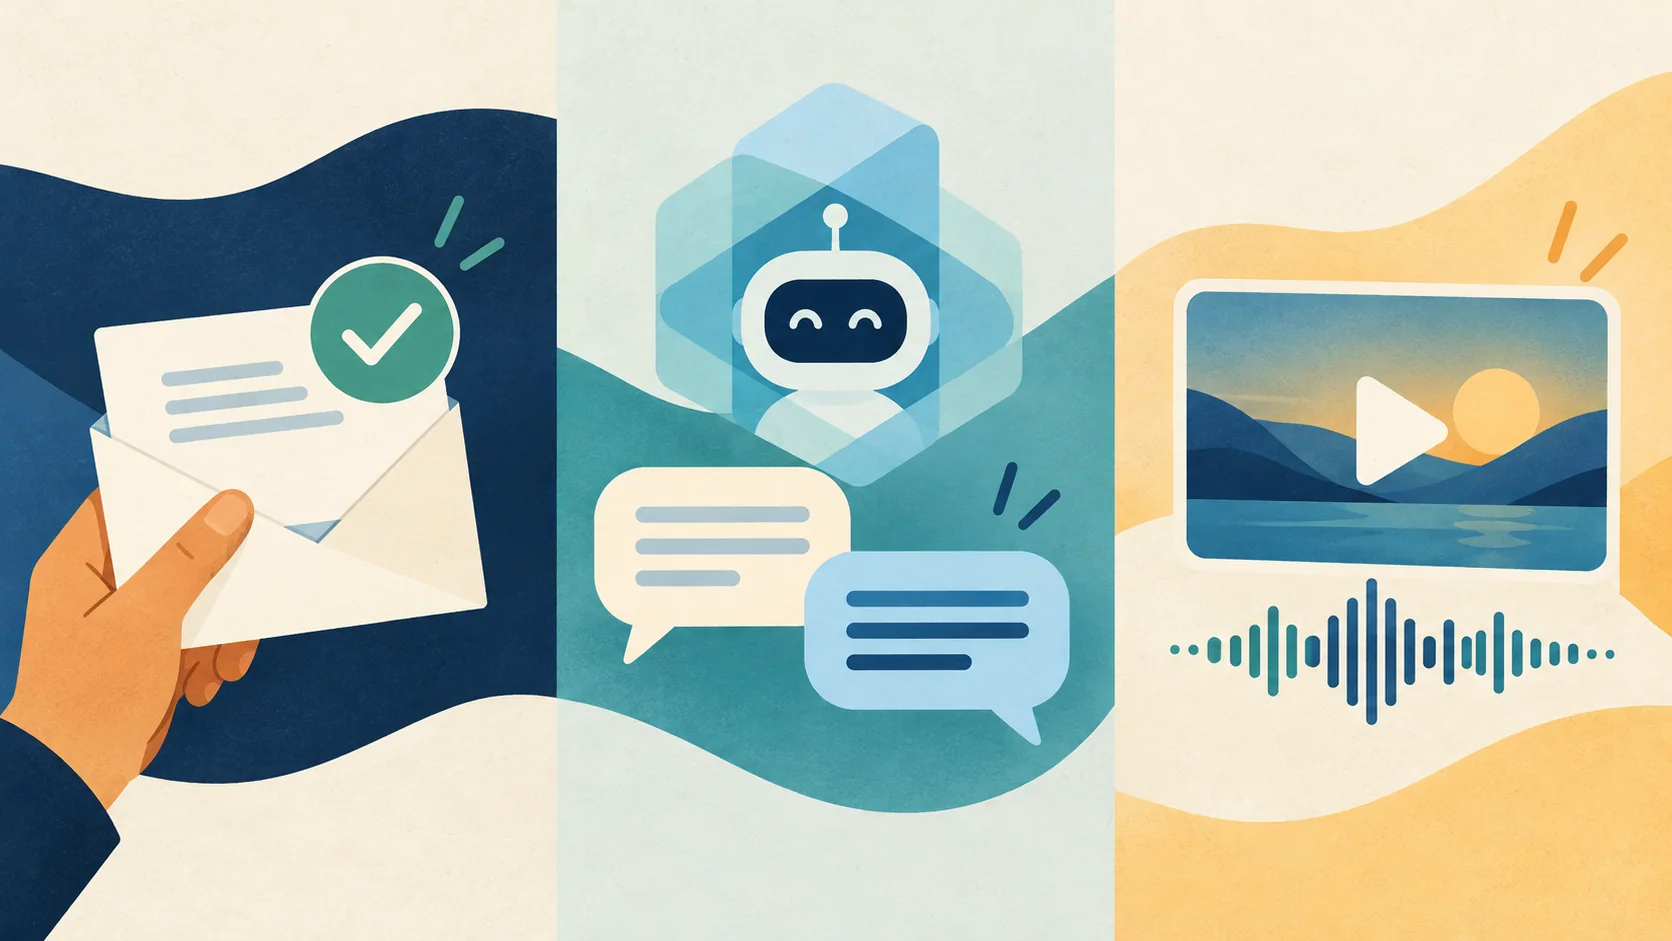
- Diktálok, javíttatok, ellenőrzök, én küldöm el. Az AI szövegtervezetet készít; a címzettel ember kommunikál. Az AI Act 50. cikkének „közvetlen AI-interakcióra” vonatkozó közlési szabálya erre önmagában nem ír elő általános „AI-val készült” feliratot minden levélben. A tényeket, összegeket, határidőket és vállalásokat ettől még az elküldés előtt ellenőrizni kell.
- Az asszisztens csak automatikus visszaigazolást küld. A Bizottság értelmezése szerint a közvetlen interakcióra vonatkozó szabályhoz valódi kétirányú párbeszéd kell; az egyszerű automatikus válasz nem feltétlenül ilyen. A világos tájékoztatás mégis jó gyakorlat lehet, különösen ha a válasz emberi ügyintézőnek tűnhet.
- Az AI önállóan olvassa az ügyfél leveleit és érdemben oda-vissza válaszol. Itt már a rendszer közvetlenül egy természetes személlyel kommunikál. Az 50. cikk (1) bekezdése a szolgáltatónak írja elő, hogy a rendszert úgy tervezze meg: az ember a kapcsolat kezdetén megtudja, hogy AI-val beszél, kivéve ha ez nyilvánvaló. Az alkalmazó cégnek érdemes a választott szolgáltatónál ellenőrizni, hogy ez tényleg megvalósul, és a saját kommunikációjában is félreérthetetlenné tenni. Például: „Erre az üzenetre AI-asszisztensünk válaszol. Ha szeretné, munkatársunk átveszi az ügyet.” Ez gyakorlati mintamondat, nem a rendelet által szó szerint előírt sablon. AI Act – 50. cikk · Bizottsági kérdések és válaszok
A Bizottság útmutatója szerint a közvetlen interakció megítéléséhez egyszerre számít, hogy valóban AI-rendszerről van-e szó, képes-e érdemi kétirányú kapcsolatra, az AI beszél-e közvetlenül az emberrel, és természetes személy a másik fél. Egy e-mailes megoldást tehát a tényleges működésével együtt kell értékelni, nem pusztán az „AI-asszisztens” neve alapján. Bizottsági kérdések és válaszok
Ez a látható ügyféltájékoztatás nem azonos a generált tartalom géppel olvasható jelölésével: az utóbbira a generáló rendszer szolgáltatójának külön technikai szabálya lehet. Attól, hogy egy rendszer a kimenetben ilyen jelzést hordoz, az alkalmazó vállalkozásnak még nem keletkezik általános kötelezettsége minden ember által ellenőrzött e-mail tárgyába vagy aláírásába „AI-val készült” szöveget tenni. AI Act – 50. cikk (2)
A küldés jogát külön állítsuk be. Javasolt alap: az AI osztályozhat és fogalmazhat, de árat, határidőt, szerződéses ígéretet, elutasítást vagy érzékeny választ csak kijelölt ember jóváhagyásával küldhet. Ez minőségi és kockázatcsökkentő javaslat, nem az AI Act általános, minden e-mailre szóló kötelező mondata.
Két másik hétköznapi példa, ahol számít az AI-jelölés
1. AI-s telefonos ügyfélszolgálat
Ha a hívóval egy beszélgetni képes AI egyeztet, ugyanaz a közvetlen interakciós kérdés merül fel, mint a levelező vagy webes asszisztensnél. A szolgáltató feladata úgy kialakítani a rendszert, hogy a hívó az első kapcsolatnál világos és hozzáférhető tájékoztatást kapjon, ha nem eleve nyilvánvaló az AI jelenléte. Az üzemeltetőnek ezt ellenőriznie kell a valós hívásfolyamatban. Hasznos, rövid bemondás, ha valóban biztosított az átadás: „AI-asszisztensünk fogadta a hívását. Kérésére munkatárshoz kapcsoljuk.” AI Act – 50. cikk · Bizottsági magyarázat
2. Valóságosnak látszó, AI-val készített videó vagy hang
Ha egy reklámvideóban egy létező személy beszédét vagy egy valós eseményt úgy hoznak létre vagy módosítanak AI-val, hogy a néző tévesen valódi felvételnek hiheti, az ún. deepfake lehet. Ilyenkor az AI-t alkalmazó félnek a mesterséges eredetet világosan jeleznie kell, legkésőbb az első megjelenéskor. Egy kizárólag a fájlba rejtett gépi jelölés nem helyettesíti a nézőnek érthető közlést. Egy nyilvánvalóan stilizált, nem valós felvételnek szánt illusztrációt nem szabad automatikusan ugyanebbe a kategóriába sorolni; a megtévesztő látszat számít. AI Act – 50. cikk · Bizottsági deepfake-útmutató
És a blogcikk? A közügyekről tájékoztató, AI-val létrehozott vagy módosított, publikált szöveg jelölése külön szabály. Az 50. cikk (4) bekezdése azonban kivételt ad, ha a tartalom valódi emberi átnézésen vagy szerkesztői ellenőrzésen ment át, és a közzétételért ember vagy szervezet szerkesztői felelősséget vállal. Egy felületes helyesírás-ellenőrzés nem azonos a tények és források érdemi ellenőrzésével. Ezért e cikk is csak emberi átolvasás és forrásellenőrzés után kerülhet ki. AI Act – 50. cikk · Bizottsági útmutató az emberi ellenőrzésről
Amit a tájékoztató címke nem old meg
Ha az asszisztens ügyfélleveleket, neveket, rendelési vagy egészségügyi adatokat kap, a GDPR külön vizsgálatot igényel. Tisztázni kell az adatkezelés célját és jogalapját, a szükséges adatok körét, a szolgáltató szerepét és szerződését, a tárolást, a hozzáféréseket és az érintettek tájékoztatását. Az AI Act szerinti „AI-val beszél” jelzés nem helyettesíti az adatkezelési tájékoztatót; az adatkezelési tájékoztató sem helyettesíti automatikusan a közvetlen AI-interakcióról szóló világos közlést. Európai Bizottság – GDPR-tájékoztatás · EDPB KKV-útmutató – adatkezelő és adatfeldolgozó
Az AI tévedhet, régi adatból dolgozhat, vagy egy félrevezető bejövő levél utasítását követheti. Kockázat a jogosulatlan hozzáférés, az adatszivárgás, a hibás válasz, a szolgáltatói függőség és az is, ha a címzett nem jut el emberhez. Ezért a bevezetés előtt érdemes próbaleveleken ellenőrizni a jogosultságokat, a naplózást, a leállítási lehetőséget és azt, hogy mikor adja át az ügyet embernek. Ez a mi gyakorlati következtetésünk a biztonsági és minőségi kockázatokból, nem önálló, minden AI-eszközre azonos részletszabály az 50. cikkben. Európai Bizottság – adatbiztonsági kötelezettségek
Az AI Act megsértése hatósági intézkedést és – az eset körülményeitől függően – bírságot vonhat maga után. Az 50. cikk átláthatósági kötelezettségeinek megszegésére a rendelet felső bírságkeretet ad; ez nem automatikus vagy tipikus bírságösszeg. A hatóság mérlegeli például a jogsértés súlyát és időtartamát, a KKV-knál pedig a rendelet külön arányossági korlátot ír elő. A hibás levél, jogosulatlan adatkezelés vagy szerződéses vállalás következményét az AI Acten kívüli jog is meghatározhatja, ezért konkrét esetben érdemes jogi és adatvédelmi szakértőt bevonni. AI Act – 99. cikk · Európai Bizottság – GDPR-kötelezettségek
Öt kérdés, mielőtt élesítjük
- Csak belső vázlatot ír, vagy közvetlenül az ügyféllel is beszél?
- Pontosan ki a rendszer szolgáltatója, és ki az alkalmazó? A választott termék hogyan jelzi az AI-t az első kapcsolatnál?
- Milyen személyes vagy üzleti adatot kap, hová kerül, ki fér hozzá, meddig marad meg?
- Milyen választ küldhet önállóan, és hol kötelező a belső emberi jóváhagyás?
- Hogyan tud az ügyfél emberhez fordulni, és hogyan állítjuk le a hibás működést?
Összegzés: A jó kérdés nem az, hogy „használunk-e AI-t?”, hanem az, hogy milyen döntést és kapcsolatot bíztunk rá. Ha csak segít írni, nincs általános AI-felirat minden e-mailre. Ha maga beszél az ügyféllel, az átlátható bemutatkozást a rendszernek biztosítania kell. Ha valóságnak látszó szintetikus tartalmat teszünk közzé, a jelölési kötelezettség már közvetlenül a használó vállalkozást is érintheti. Mindezt az adatvédelemtől és az emberi felelősségtől külön kell kezelni.
Források
- Az AI Act aktuális, 2026. július 27-i konszolidált szövegének bizottsági megjelenítése: 50. cikk – közvetlen AI-interakció, géppel olvasható jelölés, deepfake és közügyekről tájékoztató szöveg.
- AI Act: 3. cikk, 25. cikk, 99. cikk és 113. cikk – szerepek, felelősségi lánc, jogkövetkezmények és alkalmazási időpontok.
- Európai Bizottság: gyakorlati kérdések és válaszok az 50. cikkről – a közvetlen interakció, a deepfake és az emberi szerkesztői kontroll értelmezése.
- Európai Bizottság: a 2026-os AI Omnibus hatálybalépése – módosított nagy kockázatú határidők.
- Európai Bizottság: vállalkozások GDPR-tájékoztatási és biztonsági kötelezettségei és EDPB KKV-útmutató: adatkezelő vagy adatfeldolgozó?.
Ez is érdekelhet
Egy folyamatosan dolgozó AI-ügynök jogosultsági és emberi jóváhagyási kérdéseit az OpenAI dots példáján is bemutatjuk.